التطبيقات المتصلة
وصول محدود النطاق إلى تطبيق حقيقي، لا إلى كلمة مرورك
يوصِل UtilitySpaces الوكيل بالتطبيقات التي يعمل عليها عملك بالفعل. يحمل الاتصال بيانات اعتماده الخاصة، مشفّرة ومربوطة بمساحة عملك؛ ويستدعي الوكيل أدوات مسمّاة عبره؛ والقراءة مفتوحة والكتابة تتبع سياسة لكل اتصال؛ ويُسجَّل كل استدعاء مع وسائطه ونتيجته.
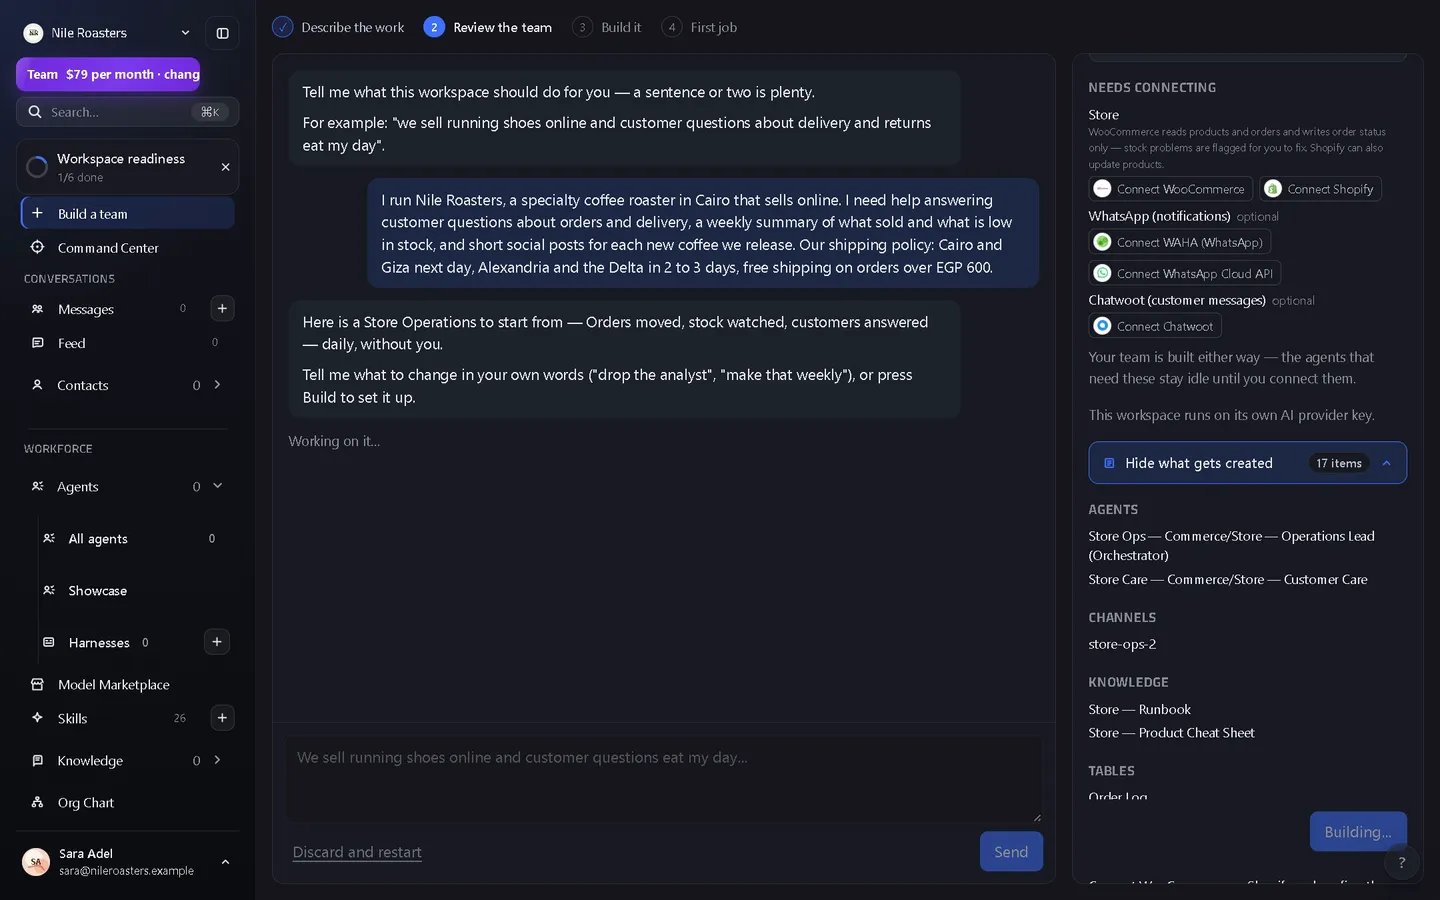
كيف يعمل
اختر التطبيق من الكتالوج
يُشحن 80 موصِّلًا مع المنتج: 78 تطبيقًا مسمًّى، إضافة إلى موصِّل HTTP API عام وموصِّل Model Context Protocol لكل ما عدا ذلك. وهي مجمّعة في 13 فئة وقابلة للبحث بالاسم — القائمة الكاملة هنا، مع صفحة لكل تطبيق تسمّي كل أداة يتيحها.
فوّضه مرة واحدة، بصفتك مسؤولًا
يستخدم 18 منها OAuth، فتفوّض في شاشة المزوّد نفسه ولا يُكتب أي سر في UtilitySpaces على الإطلاق. والبقية تأخذ مفتاح API. ويتطلب إنشاء الاتصالات وتحريرها دور مسؤول مساحة العمل.
اختبره قبل أن تثق به
يشغّل الاختبار أرخص قراءة مصادَق عليها يملكها الموصِّل نفسه ويسجل النتيجة. ثم يحمل الاتصال حالة صحية — سليم أو متدهور أو فاشل أو غير مختبَر — ووقت آخر فحص.
اربط الأدوات التي يجوز للوكيل استدعاؤها
يتيح كل اتصال أدوات مسمّاة تُعنوَن بالصيغة ext.provider.connection.tool. والمطابقة دقيقة: لا أسماء تقريبية، ولا بادئات، ولا «كان هناك مرشح واحد فقط فاستخدمه».
راقب كل استدعاء في السجل
يكتب كل تنفيذ لأداة صفًا يسجل من استدعاها — وكيل أو شخص — والطلب والنتيجة ورمز الخطأ والتوقيتات، مع تنقيح الأسرار قبل تخزين أي شيء.
الوضع الأمني، تحديدًا
تسليم عملية مستقلة بيانات اعتماد لنظام أعمال حيّ هو الجزء الذي ينبغي أن يقلقك. إليك بالضبط ما يقف في الطريق — وإن فضّلت مقارنة الخيارات أولًا، فاقرأ الطرق الأربع لمنح وكيل الذكاء الاصطناعي وصولًا إلى التطبيقات، مرتبة بحسب نطاق الضرر.
بيانات اعتماد مشفّرة ومربوطة بالمستأجر
يُشفَّر كل حقل من بيانات الاعتماد بخوارزمية AES-256-GCM، مع استخدام معرّف مساحة العمل كبيانات مصادَقة إضافية. والكتلة المخزّنة المنقولة إلى مساحة عمل أخرى لا تُفك — بل تفشل في المصادقة.
لا تُقرأ أبدًا بعد التخزين
لا يعيد أي مسار قراءة بيانات اعتماد مخزّنة. يُفتح مربع التحرير وكل حقل فارغ عن قصد، وترك الحقل فارغًا يُبقي القيمة الموجودة بالفعل. ويجري فك التشفير على جانب الخادم لحظة تنفيذ الأداة.
حارس ضد SSRF على كل طلب
عملية جلب محروسة واحدة هي مسار الخروج الوحيد. تسمح بـ http وhttps فقط؛ وتحظر localhost و.internal و.local وأسماء المضيفين المجردة؛ وتحظر النطاقات الخاصة والاسترجاعية والمحلية الرابطة وCGNAT والبث المتعدد والمحلية الفريدة في IPv6؛ وتحلّ الاسم أولًا، رافضةً كل ما يجيب بسجل خاص.
إعادة فحص عمليات إعادة التوجيه وتجريد بيانات الاعتماد
تُتبع عمليات إعادة التوجيه يدويًا بحد أقصى خمس قفزات، ويُعاد التحقق من كل قفزة، فتُرفض إعادة توجيه 302 إلى شبكتك الخاصة أو إلى مخطط مختلف. وفي القفزة عبر الأصول تُزال ترويسات authorization وcookie وproxy-authorization.
الكتابة تتبع سياسة، وتُغلق عند الشك
القراءة مسموحة دائمًا. وتتبع كتابة كل اتصال واحدًا من ثلاثة إعدادات يختارها المسؤول — «اسأل شخصًا أولًا» (الافتراضي) أو «نفّذ دون سؤال» أو «ارفض الكتابة» — ويُدقَّق التغيير. الأداة أو المزوّد غير المعروف يُصنَّف ككتابة، فعلى الإعداد الافتراضي يطلب كل استدعاء لأداة MCP موافقة أولًا، وتُدمج الاستدعاءات المعلّقة المتطابقة. أما DELETE فينتظر شخصًا دائمًا.
تنقيح الأسرار قبل تخزينها
يُنقَّح نص الخطأ مرتين: مرة بالأنماط — رموز bearer وترويسات المصادقة وJWT وبادئات مفاتيح المزوّدين — ومرة مقابل القيم المخزّنة للاتصال نفسه، الأطول أولًا، قبل أي اقتطاع قد يترك بادئة خلفه.
وجهة واحدة لكل قدرة
قدرات الكتابة مثل «أرسل رسالة» أو «أضف صفًا» تُحلّ إلى اتصال مربوط واحد بالضبط لكل مساحة عمل. مرشحان دون ربط يعني رفضًا، لا رمية عملة، وتوصيل اتصال ثانٍ يطلب منك الاختيار.
كل تغيير مدقَّق
إنشاء اتصال وتحديث بيانات اعتماده وتغيير سياسة الكتابة فيه وتفعيله وتعطيله وحذفه، كلٌّ منها يكتب حدث تدقيق لمساحة العمل في السجل المسلسل بالتجزئة نفسه الذي تُكتب فيه الموافقات.
ما الذي لا تفعله الموصِّلات عن قصد
- لا يمكنك اختيار نطاقات OAuth بنفسك. النطاقات ثابتة لكل إدخال في الكتالوج ويعرضها عليك المزوّد قبل أن تفوّض. وتضييقها يعني تغيير تعريف الموصِّل، لا خانة اختيار.
- حذف الاتصال ليس إلغاءً للرمز. الحذف يزيل بيانات الاعتماد المخزّنة من UtilitySpaces. أما سحب التفويض لدى المزوّد فإجراء منفصل تتخذه في إعدادات حسابك لديه.
- لا يستطيع الوكلاء الكتابة من تلقاء أنفسهم افتراضيًا. هذا هو المقصود. يبدأ كل اتصال جديد على «اسأل شخصًا أولًا» ولا يغيّره إلا مسؤول مساحة العمل؛ والإعداد لكل اتصال لا لكل أداة، والحذف ينتظر شخصًا أيًّا كان الإعداد.
- لا توجد قواعد للمنافذ في الحارس. إنه يصفّي بحسب المخطط واسم المضيف والعنوان المحلول. ولا يحتفظ بقائمة حظر للمنافذ، وتوثّق التعليمات البرمجية نافذة ضيقة لإعادة ربط DNS بين الفحص والاتصال.
- الاتصالات ملك لمساحة العمل. يدعم نموذج البيانات تحديد نطاق الاتصال بوكيل واحد، لكن شاشة الموصِّلات تنشئ اتصالات على مستوى مساحة العمل. والتوجيه لكل وكيل يتم اليوم بربط قدرة كتابة.
- لا موصِّلات على الإطلاق في النسخة التجريبية. تعمل مساحة العمل التجريبية على عقل المعاينة المشترك دون خدمات متصلة، وتُحذف بعد ساعة.
أين تقع التطبيقات المتصلة
الموصِّل هو ما يحوّل المساعد إلى زميل. الوكلاء الذين ضبطتهم يستدعون هذه الأدوات بالاسم، من عمل أسندته إليهم في صندوق الوارد المشترك أو من مسار تكون فيه كل أداة عقدة. والكتابة تنتظر في طابور الموافقة البشرية ما لم يضبط مسؤول الاتصال على «نفّذ دون سؤال» أو «ارفض الكتابة»، والرموز التي استهلكها الاستدعاء تظهر في تفصيل التكلفة.
راجع النظرة العامة الكاملة على المنتج لترى كيف تترابط هذه الأجزاء، أو صفحة الأسعار — الموصِّلات غير مقيسة لكل تطبيق أو لكل استدعاء.
أسئلة حول التطبيقات المتصلة
هل يحصل الوكلاء على كلمة مروري؟
هل يستطيع الوكيل تغيير البيانات أو حذفها في تطبيق متصل؟
ما الذي يمنع توجيه موصِّل نحو شيء داخلي؟
هل يمكنني اختيار الصلاحيات التي يحصل عليها الموصِّل؟
هل يمكنني توصيل شيء غير موجود في الكتالوج؟
شاهده وهو يؤدي عملك الفعلي
افتح مساحة عمل تجريبية، واربط تطبيقًا واحدًا، وأسند إلى وكيل مهمة حقيقية. دون بطاقة بنكية، ودون مكالمة مبيعات.
نرد على كل رسالة خلال يوم عمل واحد.